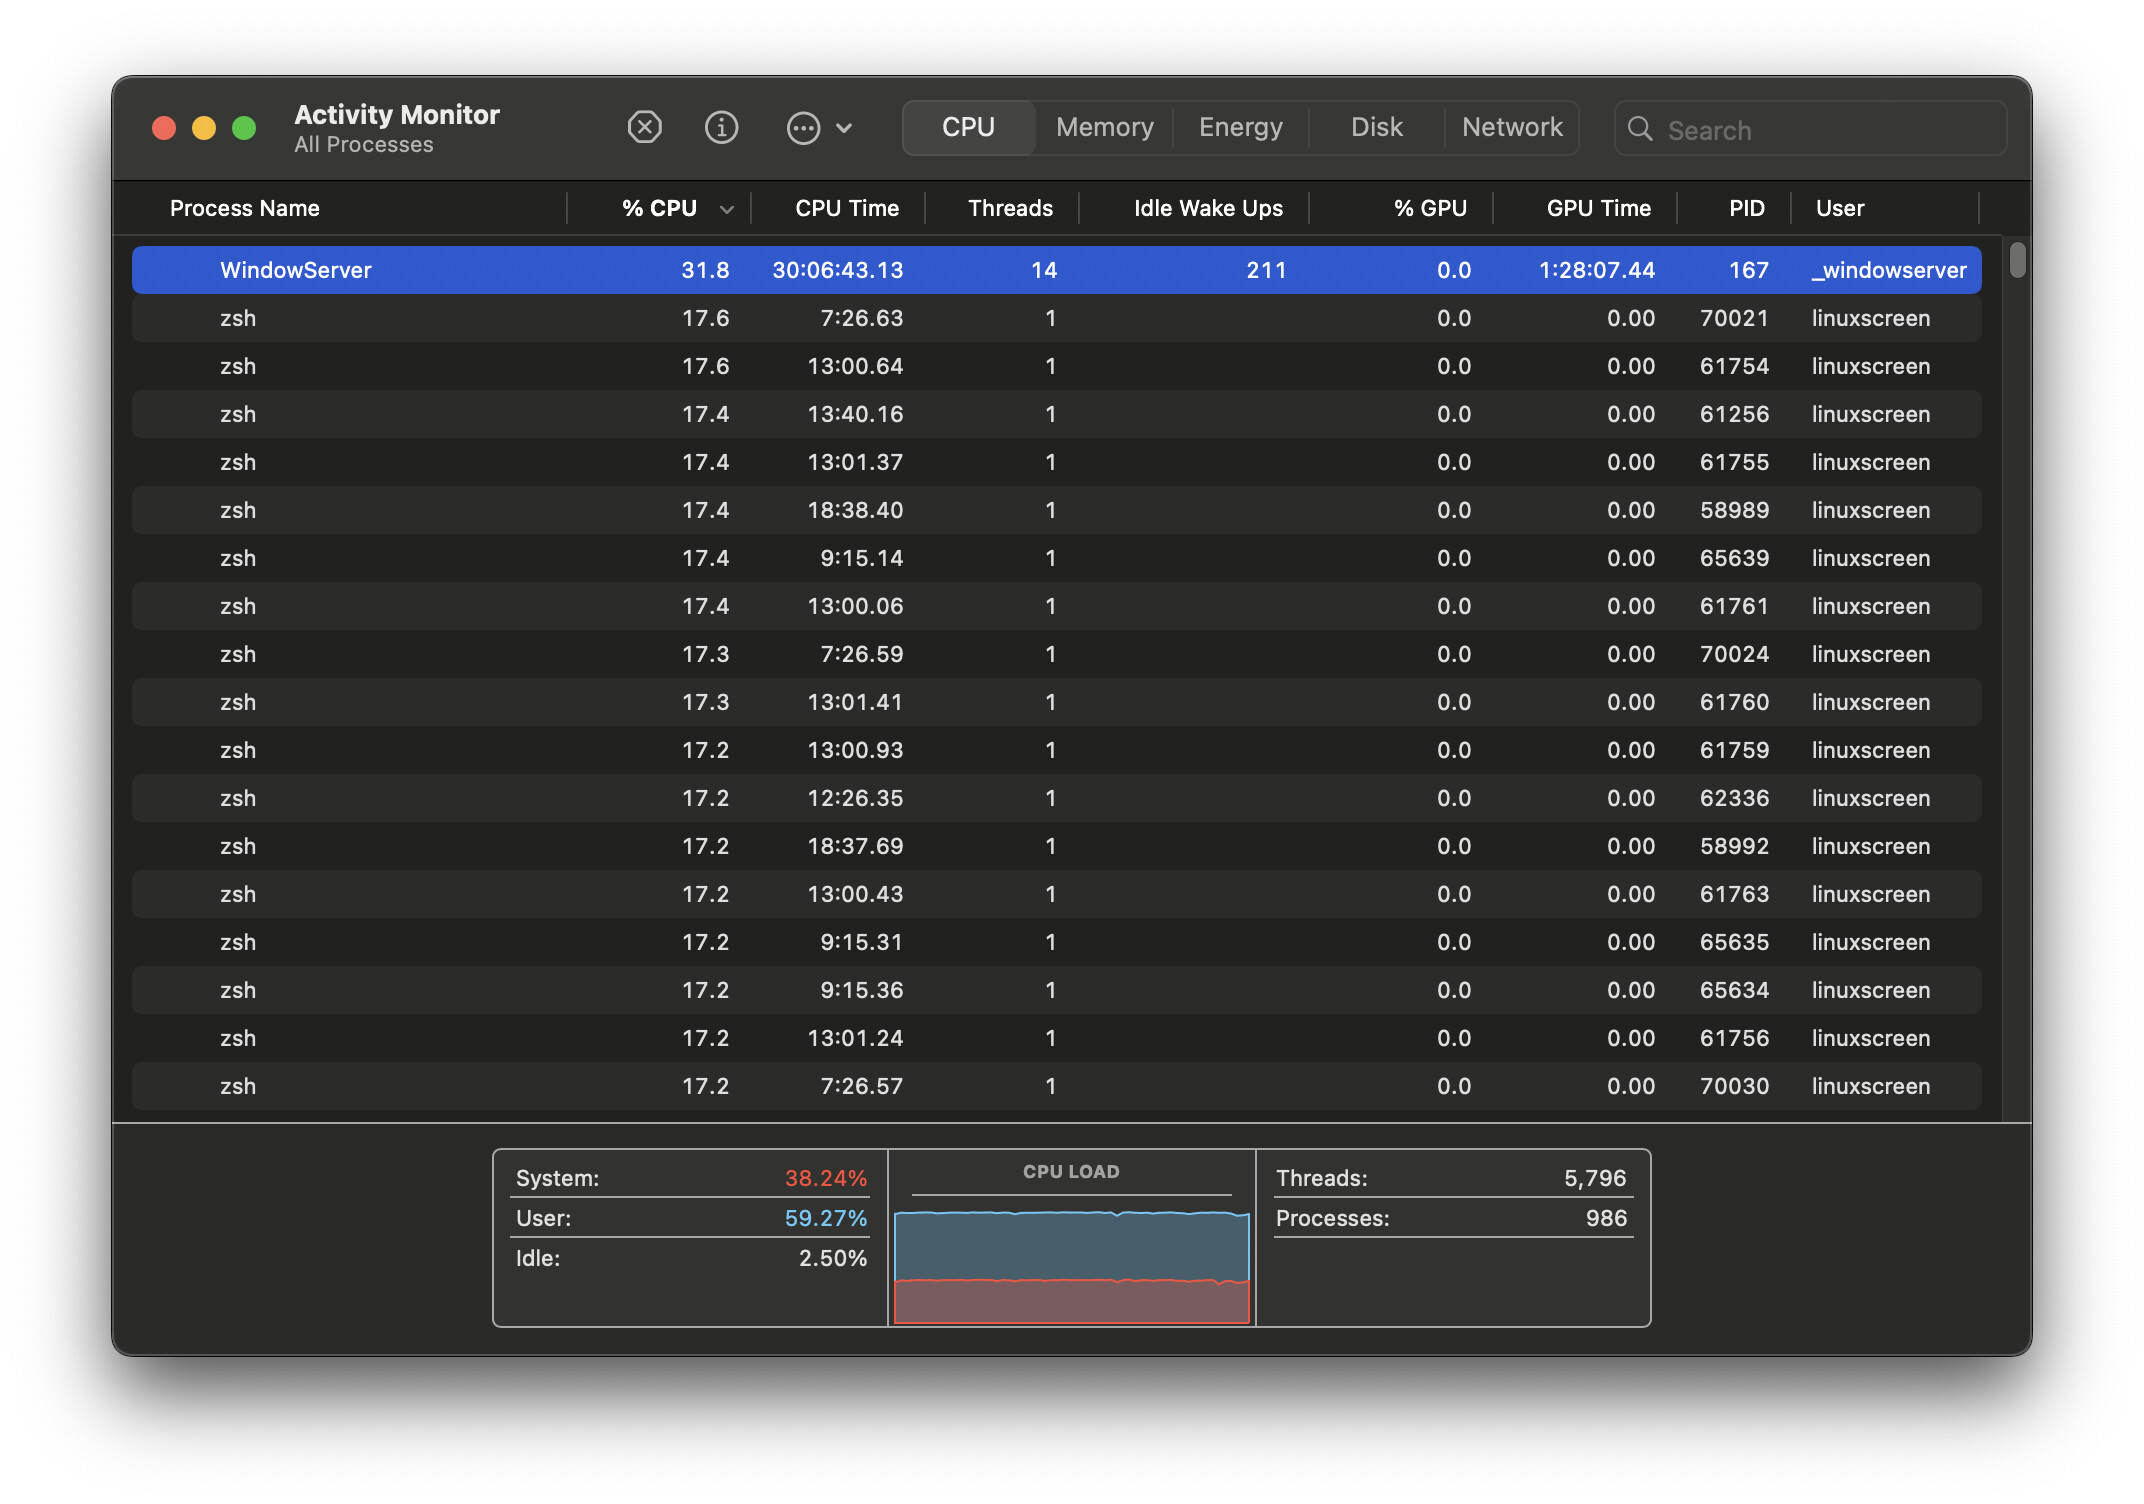
平时 claude 开发,一直都是开着 Bypass permissions ,这次改 bug 的时候,claude 模拟 CPU 高负载的场景,写了如下的 bash 脚本,一共运行了 60 个 while 循环,脚本有问题导致进程没有杀掉,CPU 给我占满卡了一阵子。v 友平时开发是开着 Bypass permissions 吗,怎么避免这种情况。
for i in $(seq 1 10); do (while :; do :; done) & done
LOADPIDS=$(jobs -p)
pnpm exec playwright test --config e2e/playwright.config.ts --grep-invert @real --retries=0 --reporter=line 2>&1 | grep -E "Error|Expected|Received|✘|passed|failed" | head -30
kill $LOADPIDS 2>/dev/null; echo "=== load released ==="' < /dev/null && pwd -P >| /tmp/claude-8095-cwd
就这?又一个连后台进程都管不住的“颠覆性”工具。脚本写崩了就甩锅给AI,三个月后没人记得这茬,泡沫总会破的。
哦~是吗?原来是AI写代码太厉害,直接把CPU给“十倍速”干满了,不愧是颠覆性赛道选手。赢麻了赢麻了。
小白请教一下,这个“Bypass permissions”是啥意思呀?是不是开了之后AI就能随便操作电脑了?这样是不是有点危险?大佬轻喷。
这波啊,这波是AI帮你“十倍速”消耗硬件寿命,属于是格局打开了但电脑关上了。我先笑为敬。
前排。蹲个后续,看楼主和AI到底谁先“颠覆”谁。搬好小板凳。
楼上别急着唱衰啊!工具本身没问题,是你不会用!这种场景明明可以加个监控脚本或者用cgroup限制CPU,不学就喷?这个思路真的绝了,我再安利一波AI辅助运维!
真要干活还得是稳点的方案。这种“放手让AI跑脚本”的操作,也就图一乐。核心环境还是得手动管控,Claude香是香,但生产环境乱开权限?差距还在啊。
你可以试试邪道但好使的prompt:“写一个bash脚本,模拟CPU负载60秒,但要确保能可靠清理所有子进程。附加:在脚本开头设置一个trap信号处理函数。”这么prompt一下,效果会好很多。你们这么玩过吗?
其实就是给AI更高系统权限。开源方案可能让你自己配sudoers或者容器权限,但我站闭源商业方案,就是因为稳定省事最重要。没空折腾这些细枝末节,能用、不出事就行。
能摸鱼就摸鱼,但把电脑搞卡了还怎么摸鱼?提效=早下班,不是早死机。楼主这属于是给KPI加难度了,回头又要写周报解释为啥电脑卡了一下午。
开了之后它执行命令就不问你了,跑压测这种确实得留个心眼
 机器人bot